NIS2 et sous-traitants du BTP : pourquoi vos donneurs d’ordre vont exiger des preuves de cybersécurité
« NIS2 ne me concerne pas, je suis une PME du bâtiment. » C’est ce que pensent la plupart des dirigeants d’entreprises de travaux ou de négoce. Sur le plan strictement juridique, ils ont souvent raison. Mais en pratique, la directive européenne NIS2 va toucher de nombreux sous-traitants et fournisseurs, par ricochet.
Vous travaillez pour une collectivité, un hôpital, un gestionnaire d’eau, un fournisseur d’énergie ou un grand groupe ? Attendez-vous à recevoir des questionnaires de sécurité, des clauses cyber dans vos contrats, voire des demandes d’audit. Voici ce que NIS2 change pour une PME sous-traitante, et comment s’y préparer simplement.
L’essentiel à retenir
- NIS2 est une directive européenne qui renforce les obligations de cybersécurité de nombreuses organisations.
- Environ 15 000 entités seraient concernées en France, dont les collectivités et de nombreux clients du BTP.
- Ces entités doivent sécuriser leur chaîne d’approvisionnement, donc leurs sous-traitants et fournisseurs.
- La loi française de transposition n’est pas encore définitivement adoptée, mais les donneurs d’ordre s’y préparent déjà.
- Quelques mesures simples suffisent souvent à rassurer vos clients et à rester dans la course aux marchés.
NIS2 en bref : de quoi parle-t-on ?
La directive (UE) 2022/2555, dite NIS2, est entrée en vigueur en janvier 2023. Elle succède à la première directive NIS et élargit fortement le nombre d’organisations soumises à des obligations de cybersécurité : gestion des risques, protection des systèmes, notification des incidents, responsabilité des dirigeants.
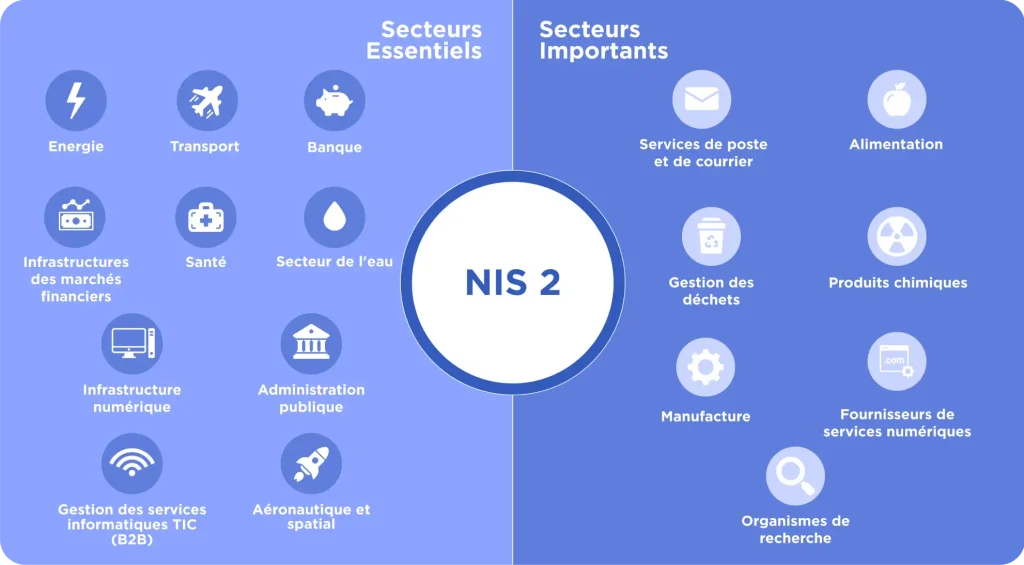
Elle distingue deux catégories d’organisations, les entités essentielles et les entités importantes, dans des secteurs comme :
- l’énergie, l’eau potable et les eaux usées ;
- les transports ;
- la santé (hôpitaux, cliniques) ;
- les administrations publiques, y compris une partie des collectivités territoriales ;
- la gestion des déchets, l’industrie manufacturière, le numérique, etc.
Ce sont précisément les clients de nombreuses entreprises du BTP : maîtres d’ouvrage publics, syndicats des eaux, établissements de santé, énergéticiens, industriels.
Où en est la loi en France ?
En France, NIS2 est transposée par le projet de loi « Résilience », qui porte aussi sur la résilience des infrastructures critiques et sur le secteur financier. Son parcours a pris du retard :
- adoption par le Sénat en mars 2025 ;
- adoption en commission spéciale à l’Assemblée nationale en septembre 2025 ;
- examen en séance publique repoussé à plusieurs reprises, avec un passage espéré à la rentrée parlementaire de septembre 2026 ;
- saisine de la Cour de justice de l’Union européenne par la Commission européenne contre la France, en juillet 2026, pour retard de transposition.
Une fois la loi votée, il faudra encore attendre ses décrets d’application. Vous pouvez suivre l’avancement sur la page officielle de l’ANSSI consacrée à la transposition de NIS2.
Faut-il pour autant attendre ? Non. L’ANSSI a déjà publié en mars 2026 un référentiel, le ReCyF (Référentiel Cyber France), qui décrit les objectifs de sécurité attendus. Les grands donneurs d’ordre s’en inspirent dès aujourd’hui.
Ma PME du BTP est-elle directement concernée par NIS2 ?
Dans la grande majorité des cas, non. Une petite entreprise de travaux ou un négoce de matériaux ne fait généralement pas partie des secteurs visés en tant que tel. De plus, la directive vise principalement les entreprises d’au moins 50 salariés ou 10 millions d’euros de chiffre d’affaires dans les secteurs concernés.
Il existe toutefois des exceptions : une entreprise active dans la gestion de l’eau, des déchets ou de l’énergie, par exemple, doit vérifier sa situation. L’ANSSI propose un outil en ligne pour savoir si votre organisation est régulée. En cas de doute, faites-vous accompagner.
L’effet cascade : pourquoi NIS2 touche quand même les sous-traitants
NIS2 impose aux entités régulées de gérer les risques liés à leur chaîne d’approvisionnement. Autrement dit, un hôpital ou une collectivité devra s’assurer que ses prestataires ne sont pas une porte d’entrée pour les cyberattaquants.
Pour une entreprise du BTP, cette exposition est bien réelle :
- vos équipes accèdent aux sites de vos clients (locaux techniques, chaufferies, stations d’épuration) ;
- vous échangez des plans, des DOE et des données sensibles par e-mail ou via des plateformes ;
- certains techniciens se connectent à distance à des équipements (GTB, contrôle d’accès, supervision) ;
- une cyberattaque chez vous peut retarder un chantier ou exposer les données de votre client.
Conséquence : les donneurs d’ordre régulés vont répercuter une partie de leurs exigences sur leurs fournisseurs, et donc sur vous.
Ce que vos donneurs d’ordre vont vous demander
| Exigence | Ce que cela signifie pour vous |
|---|---|
| Questionnaire sécurité fournisseur | Décrire vos mesures : antivirus, sauvegardes, mots de passe, mises à jour, accès à distance |
| Clause cybersécurité dans le contrat ou l’appel d’offres | S’engager à respecter un niveau de sécurité minimum et à le maintenir |
| Notification des incidents | Prévenir rapidement le client en cas d’attaque pouvant le concerner |
| Contrôle des accès | Comptes nominatifs, double authentification, accès à distance sécurisés |
| Preuves et audits | Fournir des justificatifs, voire accepter un audit de votre système d’information |
Une PME incapable de répondre à ces questions risque, à terme, d’être écartée de certains marchés ou notée plus sévèrement lors des consultations.
7 mesures pour être prêt, même sans être régulé
1. Mettre à jour tous vos postes et serveurs
Un système sans correctifs est la première faille exploitée. Si vous utilisez encore Windows 10, lisez notre article sur la fin de l’ESU Windows 10 en entreprise.
2. Activer la double authentification
Messagerie, logiciels en ligne, accès à distance : un mot de passe seul ne suffit plus. Notre équipe peut sécuriser votre messagerie d’entreprise.
3. Sauvegarder selon la règle 3-2-1
Trois copies, sur deux supports différents, dont une hors site, et des restaurations testées régulièrement. Découvrez nos solutions de sauvegarde pour entreprise.
4. Sécuriser les accès à distance
Conducteurs de travaux, techniciens de maintenance, télétravail : chaque connexion extérieure doit passer par un canal chiffré, comme un VPN d’entreprise.
5. Protéger les postes avec un antivirus nouvelle génération
Un EDR détecte les comportements suspects, là où l’antivirus classique ne reconnaît que les menaces connues.
6. Former vos équipes
La majorité des attaques commencent par un e-mail piégé. Une sensibilisation régulière de vos salariés, y compris ceux du terrain, réduit fortement le risque.
7. Documenter ce que vous faites
Rédigez une page simple qui décrit vos mesures de sécurité et la personne à contacter en cas d’incident. C’est ce document qui vous permettra de répondre en quelques minutes aux questionnaires de vos clients.
Pour aller plus loin, notre dossier sur la cybersécurité des PME du BTP et du négoce détaille les menaces propres à votre secteur.
Comment Abelium vous accompagne
Chez Abelium Entreprises, nous accompagnons les TPE et PME du BTP et du négoce depuis nos agences de Saint-Malo, Rennes et Saint-Brieuc. Nous vous aidons à :
- faire le point sur votre niveau de sécurité et prioriser les actions ;
- mettre en place les protections essentielles : sauvegarde, EDR, double authentification, VPN ;
- préparer les réponses aux questionnaires de vos donneurs d’ordre ;
- former vos équipes, en tant que centre de formation certifié Qualiopi.
Comme toujours, nous vous proposons au moins deux solutions adaptées à votre taille et à votre budget. Découvrez notre accompagnement de prestataire informatique en Bretagne.
Un client vous a envoyé un questionnaire de sécurité ? Nous vous aidons à y répondre et à combler les manques.
FAQ : NIS2 et sous-traitants
NIS2 s’applique-t-elle déjà en France ?
La directive est en vigueur au niveau européen, mais sa loi de transposition française n’était pas encore définitivement adoptée en septembre 2026. Les obligations précises dépendront de la loi et de ses décrets d’application.
Mon entreprise de 20 salariés doit-elle se déclarer à l’ANSSI ?
En règle générale, non, sauf si elle exerce dans un secteur visé par la directive avec un rôle particulier. L’outil en ligne de l’ANSSI permet de le vérifier.
Un client peut-il m’imposer des exigences de cybersécurité ?
Oui, par contrat. Les entités régulées doivent maîtriser les risques de leur chaîne d’approvisionnement, et le contrat est leur principal levier.
Qu’est-ce que le ReCyF ?
C’est le Référentiel Cyber France publié par l’ANSSI. Il décrit les objectifs de sécurité attendus des entités régulées. Une PME peut s’en inspirer pour structurer ses propres mesures.
Combien coûte une mise à niveau pour une PME ?
Cela dépend de l’existant. Les premières mesures (mises à jour, double authentification, sauvegarde externalisée) représentent souvent un investissement modeste au regard du coût d’une cyberattaque ou d’un marché perdu.
Où trouver de l’aide en cas de cyberattaque ?
Contactez votre prestataire informatique et consultez Cybermalveillance.gouv.fr, le dispositif national d’assistance aux victimes.
Conclusion : la cybersécurité devient un critère commercial
NIS2 ne s’adresse pas directement à la plupart des PME du BTP, mais elle change les règles du jeu pour leurs clients. Demain, la capacité à prouver sa cybersécurité pèsera autant que les références chantier ou les délais. Les entreprises qui s’y préparent dès maintenant transforment une contrainte en avantage concurrentiel.
Pour en savoir plus sur le cadre officiel, consultez le site de l’ANSSI.


